チラ見・読書・通知確認の3アプリは、最初は自宅のネットワーク限定で使う方針だった。外部への公開は行わない前提で作っていた。
今回は、外出先でも使いたくなって方針を転換した経緯を振り返る。
この記事でわかること
- 3つのアプリは最初は自宅ネットワーク限定・外部非公開の方針だった実情(2026年9月時点の記録)
- 外出先でも使いたくなり方針を転換した経緯
- 追加コストをかけずに実現できた理由
- だれでもアクセスできる公開設定は選ばなかった判断
- Tailscaleの暗号化・端末認証によるセキュリティの裏付け
- アドレスが変わった場合に備えた運用
最初はLAN限定で外部公開しない方針だった
当初は、自宅の中だけで完結させるつもりだった。 もともと手元の作業を確認する用途で作りはじめたもので、外出先で使う場面までは想定していなかった。次の章で、その方針を変えた理由を振り返る。
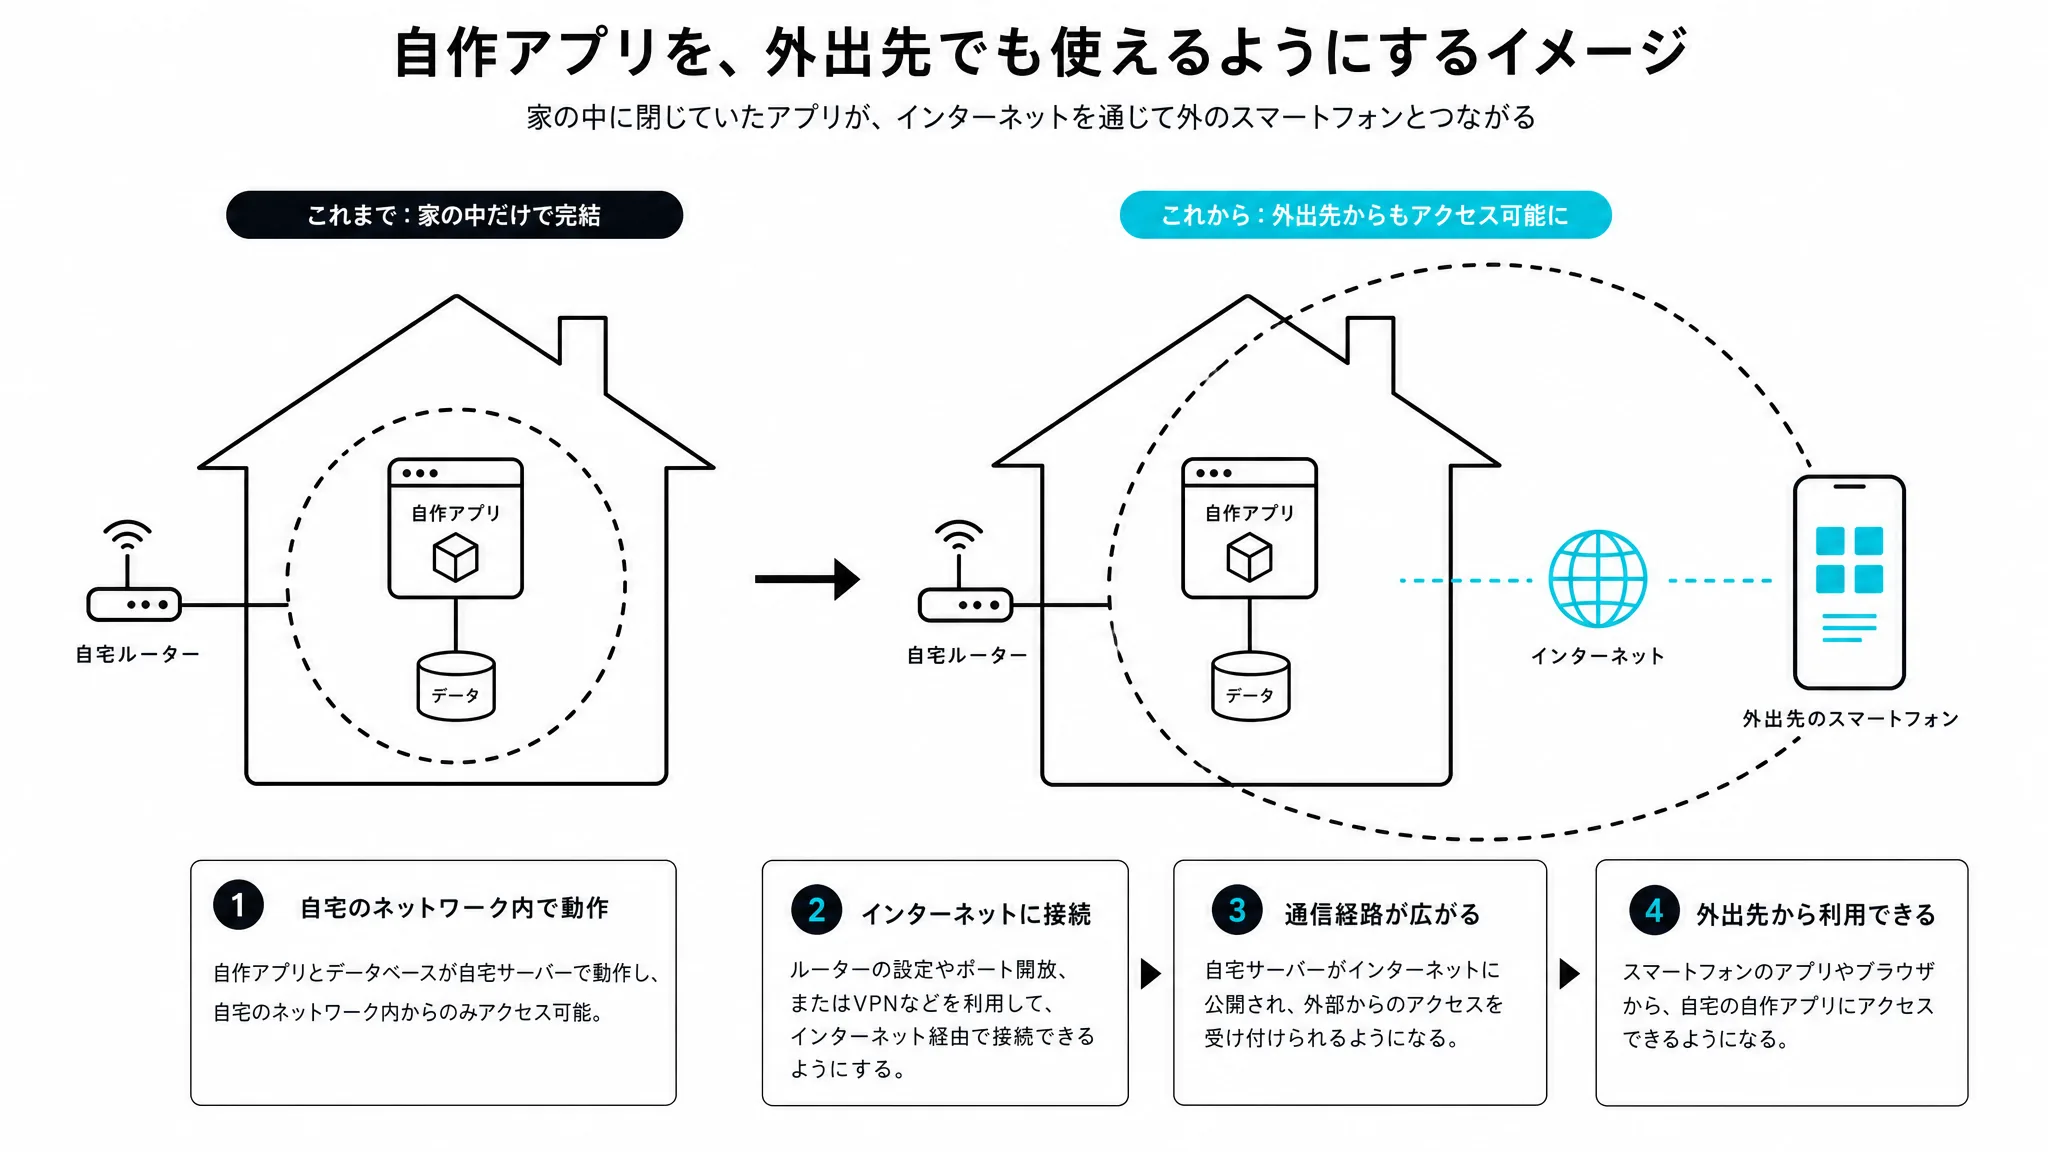
外出先でも使いたくなり方針を転換した
使っているうちに、この前提そのものが足かせになってきた。外出先でも使いたいという気持ちが出てきて、当初の方針を見直すことにした。
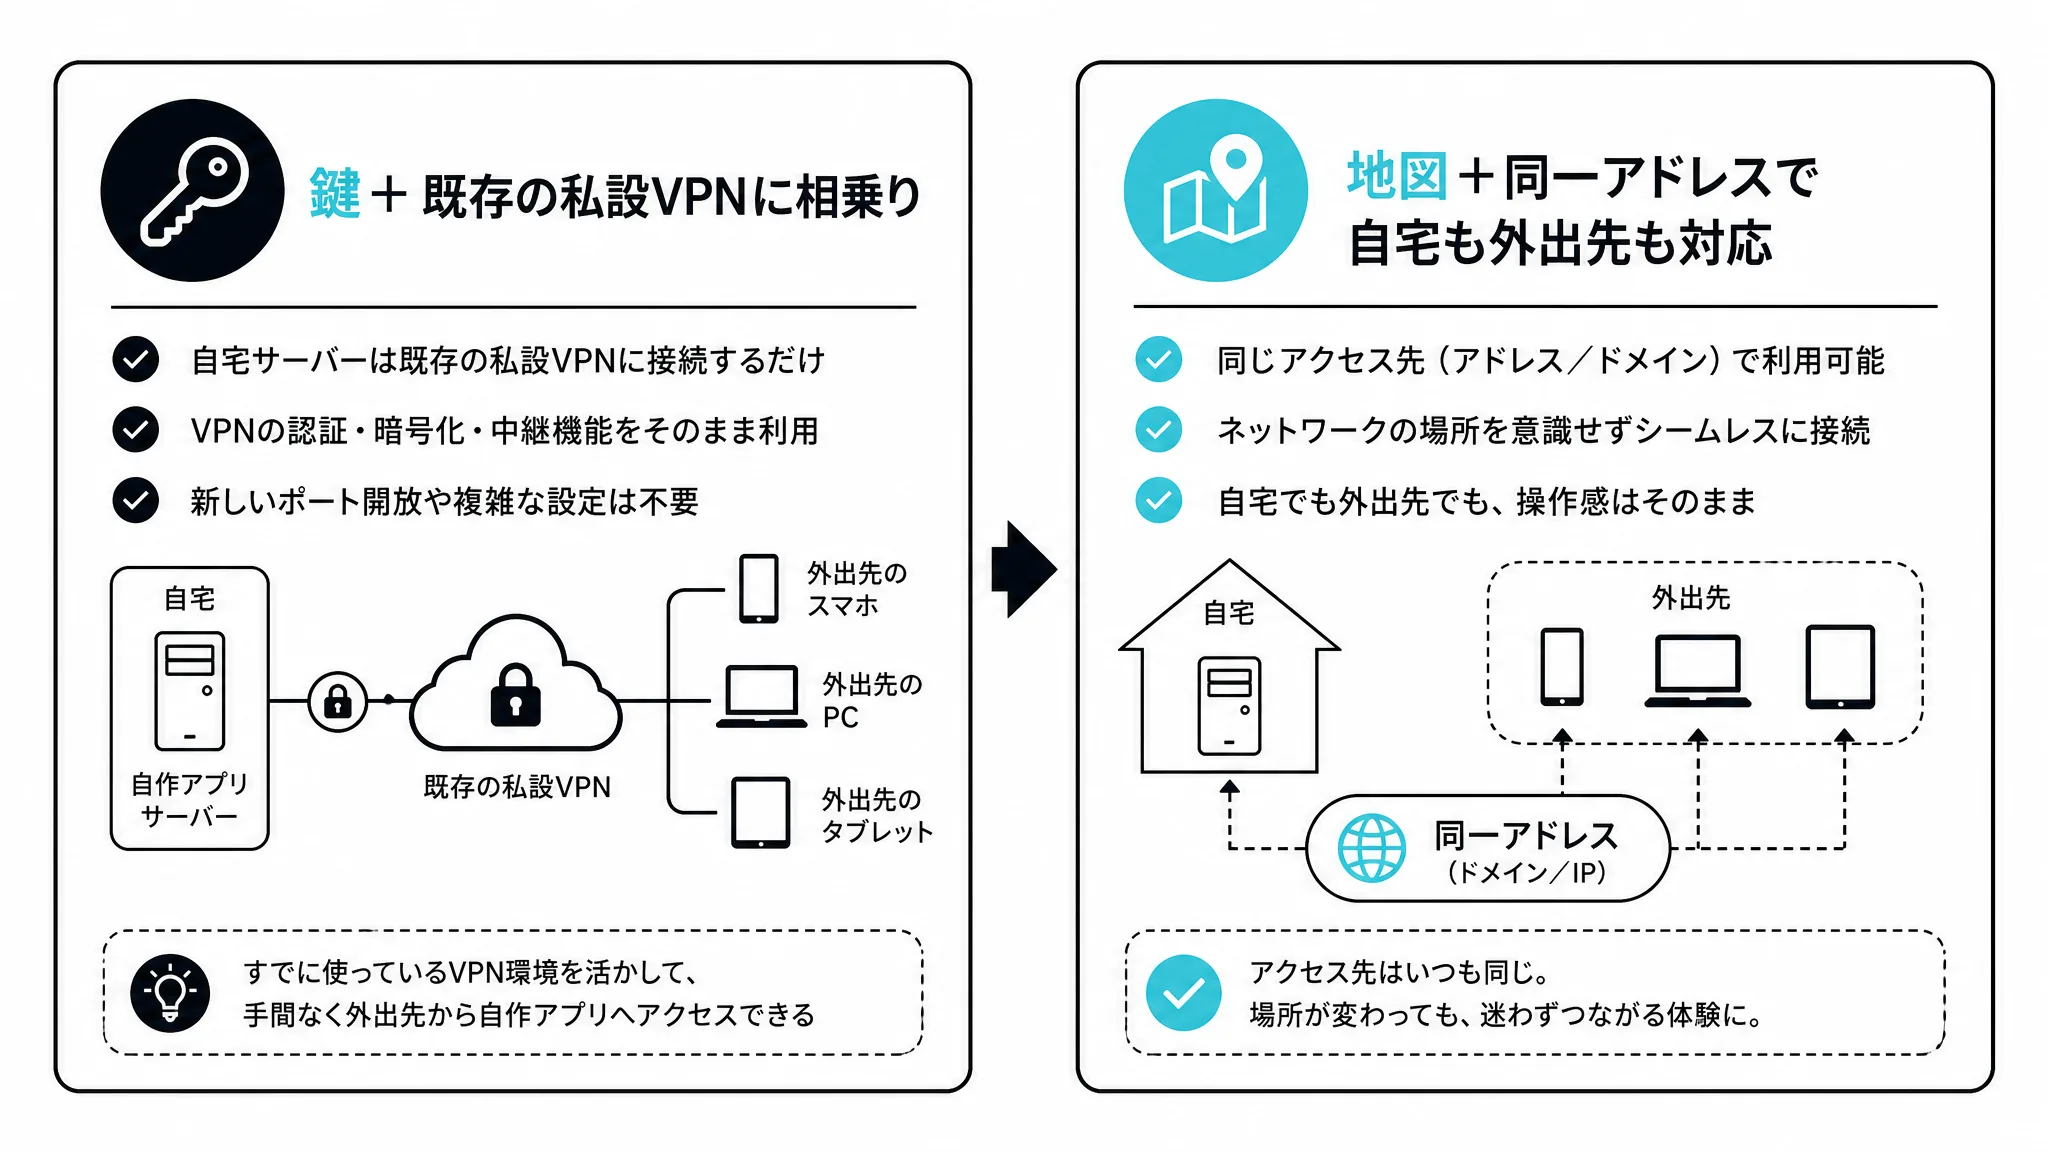
既に導入済みだった私設VPNに相乗りする形にした
新しく仕組みを作るのではなく、既にある土台に乗せる形を選んだ。別の用途で既に導入していた私設VPNに相乗りする形にし、Macが持つそのVPN経由のアドレスからデータを取得する構成に変えた。
同一アドレスで自宅と外出先の両方に対応できた
この方法なら、場所を意識せず同じアドレスで済む。自宅のネットワーク内にいるときも、外出先のモバイル回線からでも、同一のアドレスでアクセスできるようになった。
追加コストをかけずに実現できた理由
わざわざ新しい費用をかけずに済んだのには理由がある。相乗りした私設VPNは、もともと別の用途のために導入済みだったため、この対応のために追加の契約や費用は発生しなかった。
だれでもアクセスできる公開設定は選ばなかった
外部からの見え方については、あえて広く開けない選択をした。 クラウド上に置いてだれでもアクセスできるようにする方法も考えられたが、選ばなかった。使っている私設VPNは閉じたネットワークで、参加しているのは自らのパソコンとスマホだけになっている。
セキュリティ面はTailscaleの設計に任せている
この閉じ方を支えているのは、Tailscaleそのものの設計だった。通信はすべてWireGuardで暗号化されたトンネルを通り、多くはP2Pでやり取りされる。運営元のTailscale自身も、通信内容そのものは読み取れない※1。
接続できる端末も、あらかじめ絞られている。各端末の秘密鍵は端末内で生成され、外部には持ち出されない。
Tailscale側が持つのは、公開鍵とIPアドレスの割り当て、アクセス制御の設定だけだ。参加を許可していない端末は、そもそも接続を開始できない。
ポートフォワーディングのように、ルーターの受信ポートを外部に開放する必要もない。公開ポートを持たない分、外部からの直接的な攻撃の対象にはなりにくい。
アドレスが変わったときの運用も決めてある
この先起こり得る変化にも、あらかじめ備えを用意してある。 その際はアドレスを確認し直し、関連する設定を更新したうえで、バージョンを上げて配信し直す運用にしている。実際には、端末がネットワークに登録され続けている限りアドレスは変わらない仕様のため、頻繁に発生する作業ではない。
後から要件が変わっても土台を作り替えずに済んだ
最初の設計をゼロから作り直さずに済んだのは、既にある仕組みに乗せる発想があったからだ。 変えたのはデータの取得先のアドレスだけで、アプリ側の作り自体には手を加えていない。
この考え方は、MOCO Worksのサービスでも大事にしている。